

Jaksa Paris telah membuka penyelidikan atas insiden tersebut, menurut berbagai outlet berita.
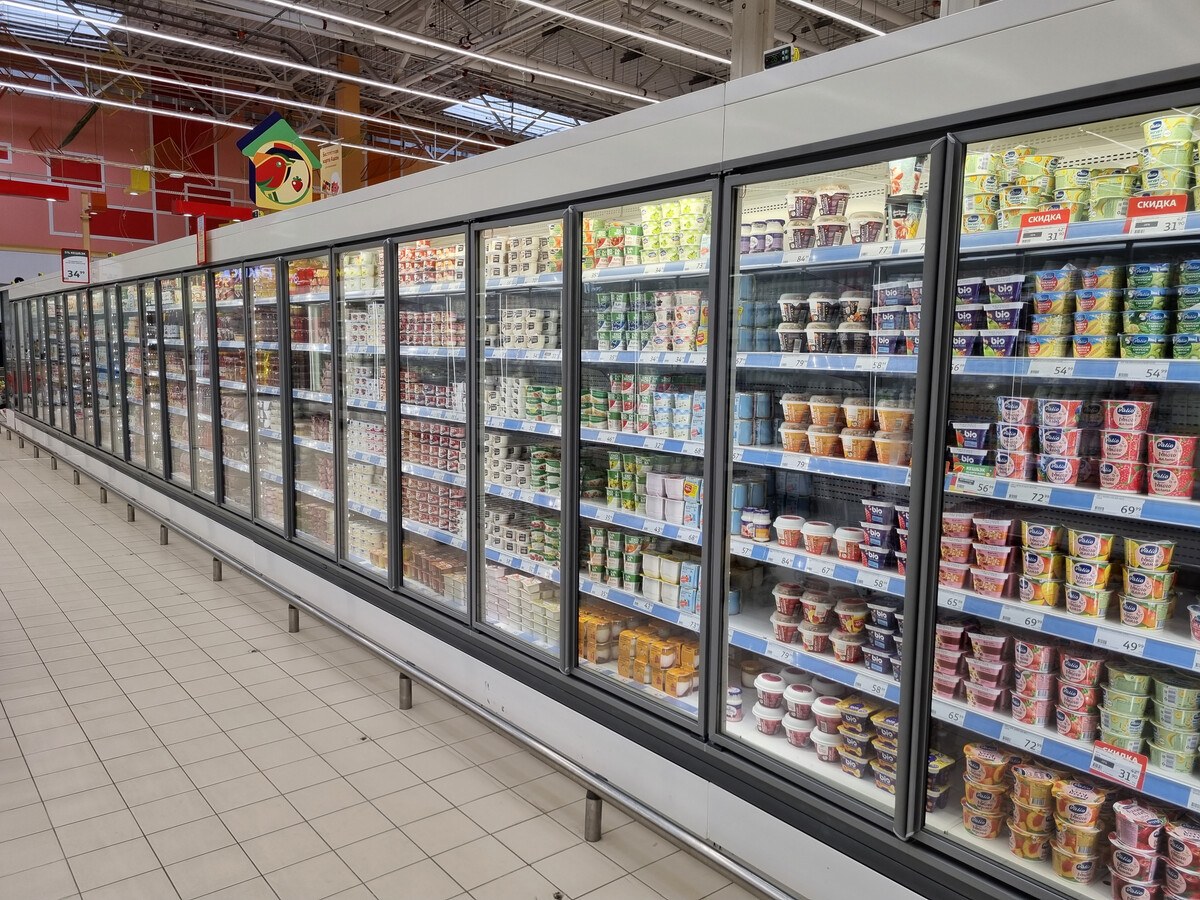
Ratusan supermarket di Prancis menjadi korban serangan siber pada Minggu (11 Oktober) setelah peretas menaikkan suhu lemari es yang dikendalikan dari jarak jauh hingga 50 derajat Celcius dalam semalam, yang menyebabkan sampah makanan dan kebakaran.
Sekitar 150 hingga 200 toko Intermarché, milik Groupement Mousquetaires, terkena dampak serangan tersebut, serta 80 gerai Coopérative U dan sekitar 80 supermarket Carrefour, menurut berbagai laporan.
Jaringan supermarket terbesar di Perancis, E Leclerc, juga dilaporkan diserang. Sementara itu, Monoprix mengatakan sekitar 5 persen dari sekitar 490 tokonya terkena dampaknya.
Peretas dilaporkan mengakses sistem pendingin dan mengaturnya untuk mencairkan es, menyebabkan sistem pendingin menjadi terlalu panas selama sekitar enam jam.
Kantor kejaksaan Paris mengkonfirmasi serangan tersebut melalui outlet berita dan mengatakan bahwa pihaknya telah membuka penyelidikan terhadap serangan siber “berskala besar” yang mempengaruhi ruang pendingin beberapa jaringan ritel makanan besar di seluruh Prancis.
Penyelidikan ini bertujuan untuk mengidentifikasi para korban dan membangun hubungan dengan kerusakan yang mereka laporkan sehubungan dengan limbah makanan dan kebakaran.
Menargetkan peralatan penting seperti lemari es makanan adalah “sangat serius dan belum pernah terjadi sebelumnya”, kata CEO Coopérative U Dominique Schelcher dalam postingan yang diterjemahkan di X kemarin (12 Oktober).
“Tim kami dikerahkan sepenuhnya, melakukan kontak dengan teknisi pendingin, untuk memulihkan situasi secepat mungkin. Investigasi akan dilakukan untuk menjelaskan sepenuhnya serangan ini.”
Mousquetaires mengatakan sistem pendinginnya dikelola oleh perusahaan pendingin Denmark Danfoss, yang mengatakan pihaknya sedang bekerja sama dengan pelanggannya untuk mengatasi masalah tersebut. Seorang juru bicara perusahaan mengatakan kepada Bloomberg bahwa sebagian besar sistem yang terkena dampak sudah lama dan tidak lagi menerima pembaruan.
“Danfoss telah lama menyarankan pelanggan untuk terus memperbarui sistem yang didukung dengan firmware terbaru dan memigrasikan sistem lama ke solusi generasi saat ini,” katanya kepada publikasi tersebut.
Laporan juga menunjukkan bahwa badan keamanan siber Perancis telah mengidentifikasi kerentanan dalam “perangkat lunak yang dipasok oleh perusahaan Denmark”. Badan tersebut sedang menjalin kontak dengan mitra-mitranya di Eropa karena negara-negara lain mungkin juga terkena dampaknya, kata sumber tersebut kepada Journal.
Serangan ini terjadi setelah Kantor Audit Nasional Inggris menyebut serangan siber sebagai salah satu ancaman utama yang dihadapi rantai pasokan pangan negara tersebut pada bulan lalu.
“Perkirakan penyerang akan semakin memperhatikan persimpangan antara TI, teknologi operasional, dan infrastruktur fisik yang terhubung,” kata analis senior Forrester, Madelein van der Hout.
“Manajemen jarak jauh memperluas cakupan serangan. Organisasi semakin bergantung pada pemasok dan penyedia layanan untuk memantau dan mengelola peralatan fisik dari jarak jauh.
“Konektivitas tersebut menciptakan efisiensi, namun juga menciptakan jalur menuju lingkungan yang mungkin tidak dipantau atau diamankan oleh organisasi seperti lingkungan TI tradisional mereka.”
Dalam beberapa minggu terakhir, rentetan serangan siber mengancam akan mengganggu layanan publik dan swasta di Jepang, Spanyol, Norwegia, Denmark, Jerman, dan Italia.
Meskipun serangan-serangan ini belum secara eksplisit dikaitkan dengan AI, teknologi ini telah menambah kekuatan signifikan di balik pelaku kejahatan yang kini dapat melakukan peretasan skala besar dengan sumber daya yang relatif minimal.
Awal bulan ini, Anthropic memperluas program pertahanan sibernya, yang mencakup Project Glasswing, sebuah proyek gabungan dengan organisasi global dan badan publik untuk mengatasi kerentanan siber mereka.
Inisiatif seperti Project Glasswing dapat memberikan kontribusi penting, tambah van der Hout, “tetapi Anthropic sendiri kini telah mengidentifikasi batasan utamanya”.
“Pada tanggal 8 Oktober, dikatakan bahwa meskipun mitra Glasswing telah menemukan banyak kerentanan, program tersebut ‘belum mencapai pengurangan risiko dunia maya yang memadai’ karena verifikasi, penentuan prioritas, dan perbaikan temuan-temuan tersebut masih sulit.
“Kita menjadi jauh lebih baik dalam menemukan kerentanan, namun menemukan kerentanan tidak sama dengan menghilangkan risiko. Organisasi masih harus memvalidasi dan memprioritaskan temuan, mengembangkan dan menguji perbaikan, serta menerapkannya dengan aman.”
Diperbarui, 14.30, 13 Oktober 2026: Artikel ini telah diperbarui dengan komentar dari analis senior Forrester, Madelein van der Hout.