

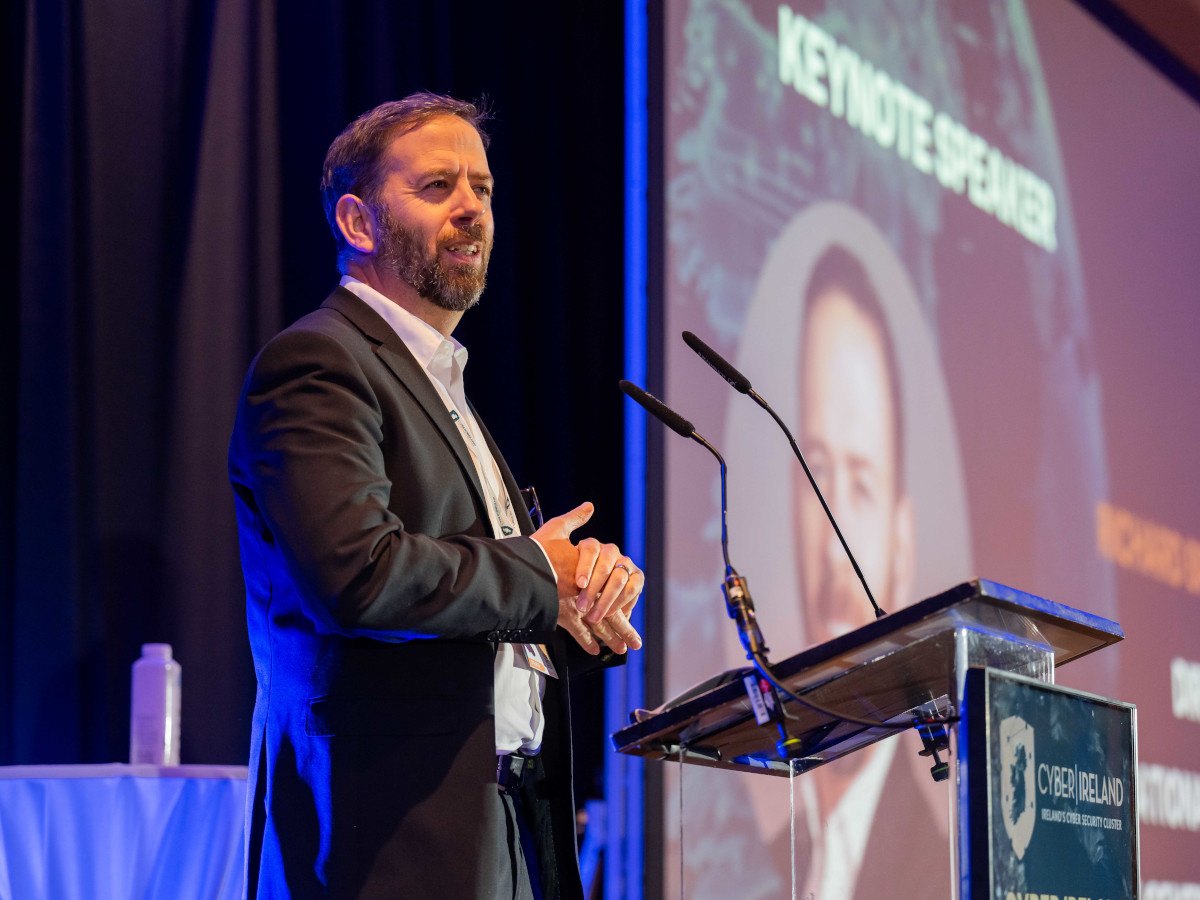
SiliconRepublic.com singgah di Kilkenny untuk menghadiri Konferensi Nasional Cyber Ireland 2026, tempat kami berbicara dengan sejumlah peserta dari seluruh industri.
Pada hari Selasa (22 September), Cyber Ireland mengadakan konferensi keamanan siber nasional tahunan kelima untuk mengeksplorasi tren dan pembaruan paling penting dalam sektor siber kontemporer.
Konferensi Nasional Cyber Ireland (CINC) 2026 menampilkan berbagai profesional dan pemimpin keamanan siber berkumpul di Lyrath Estate di Kilkenny untuk mendiskusikan dan mengkaji topik-topik seperti lanskap ancaman siber global, inovasi siber, pengembangan tenaga kerja yang siap siber, dan munculnya risiko keamanan yang terkait dengan AI.
UKM, perusahaan multinasional, dan pakar individu berkumpul di acara tersebut, yang disponsori oleh organisasi seperti Enterprise Ireland, TrendAI, Integrity360, IDA Ireland, Munster Technological University, Intel dan Centripetal, dan masih banyak lagi. Pusat Keamanan Siber Nasional (NCSC) Irlandia dan KPMG menjadi sponsor utama acara tersebut.
Selain menampilkan sejumlah ceramah dan diskusi panel, tujuan utama acara ini adalah untuk memfasilitasi pertukaran keahlian dan pengetahuan di antara para peserta.
Keterlibatan semacam ini secara khusus dicatat oleh Loman McCaffrey, direktur pengembangan bisnis Integrity360 untuk Irlandia, ketika berbicara kepada SiliconRepublic.com di konferensi tersebut.
“Semua orang terlibat, semua orang tampaknya menghadapi tantangan tertentu,” katanya.
“Orang-orang menggunakan (CINC) sebagai salah satu tamasya tahun ini untuk mengumpulkan informasi, untuk kembali ke tim, atasan mereka, ke dewan dengan ‘inilah arah perjalanan yang harus kita jalani’. Beberapa acara lebih seperti ‘sehari keluar dari kantor’ – bukan itu.
“Orang-orang datang untuk melakukan penelitian, mencari tahu apa yang dilakukan orang lain.”
Negara kecil, posisi penting
Tema konferensi tahun ini adalah ‘Mewujudkan Potensi Industri Siber Irlandia’, dengan sejumlah pembicaraan berfokus pada pentingnya Irlandia di kawasan Eropa, dan bagaimana negara tersebut dapat meningkatkan ketahanan dan kemampuan sibernya untuk menjadi pemain global dalam bidang tersebut.
Bagi Ian Fahey, direktur pelaksana di KPMG, adegan yang ditetapkan untuk CINC tahun ini oleh direktur NCSC Richard Browne dalam pidato pembukaannya, ‘Pidato Kenegaraan Keamanan Siber’, di mana ia “memperkenalkan Irlandia sebagai negara kecil di tepi Eropa, yang juga memimpin kemampuan keamanan keseluruhan negara Eropa”.
“Kami menampung data dalam jumlah besar, kami menampung dan mengelola interkonektor fiber antara Irlandia dan daratan Eropa serta Amerika Serikat,” kata Fahey.
“Banyak infrastruktur penting yang ditampung atau diusir dari Irlandia dan hal ini menimbulkan tanggung jawab tertentu, dan saya pikir Irlandia sebagai sebuah negara sedang mengambil langkah untuk melakukan hal tersebut.”
Konferensi ini diadakan pada saat yang penting, dimana Irlandia saat ini sedang menjadi tuan rumah Kepresidenan Uni Eropa – yang juga membawa risiko siber yang semakin tinggi.
Eoin Byrne, manajer klaster di Cyber Ireland, mencatat bahwa melalui Kepresidenan, menjadi jelas bahwa Irlandia memiliki “kursi yang sangat kuat di meja perundingan” di Eropa.
Namun, ia menekankan bahwa negara ini juga mempunyai “peran penting dalam mengamankan ekonomi digital Eropa” karena beberapa faktor seperti menjadi tuan rumah bagi banyak perusahaan teknologi dan farmasi multinasional, kabel data transatlantik yang melintasi perairan kita, dan menampung sekitar 30 persen data UE.
Fahey juga menyampaikan pentingnya peran Irlandia dalam ketahanan digital UE, dengan menyatakan bahwa hal ini membawa “tekanan yang berbeda” namun juga “pola pikir imajinatif”, dan mencatat bahwa beberapa vendor di CINC berada di “ujung tombak” solusi teknologi.
“Hal ini memposisikan kami untuk menjadi kekuatan nyata dan pemimpin nyata dalam hal keamanan siber,” katanya. “(Kepresidenan UE) jelas membawa fokus yang berbeda ke Irlandia. Lanskap ancaman berubah, dan secara alami mengikuti Kepresidenan UE.
“Irlandia secara keseluruhan telah bertahan dengan sangat baik, dan hal yang benar-benar diperkuat oleh Irlandia adalah bahwa lanskap ancaman siber tidak mengenal batas dan respons kita… juga harus tanpa batas.”
‘Lakukan dasar-dasarnya dengan benar’
Dengan topik ketahanan dunia maya, khususnya dalam konteks Irlandia, yang menjadi perhatian utama di CINC 2026, kami bertanya kepada sejumlah peserta tentang apa yang perlu dilakukan oleh bisnis di Irlandia agar tetap aman dalam lanskap ancaman yang terus berkembang.
Eadaoin McArthur, spesialis Cortex dan cloud di Palo Alto Networks, menekankan pendidikan staf sebagai kunci untuk tetap aman.
McArthur mengatakan bahwa dunia usaha dapat meningkatkan pertahanan mereka dengan “memastikan bahwa staf mereka bergerak secepat lanskap ancaman berkembang, dan memastikan bahwa organisasi mempunyai insentif dan mandat dan bahwa mereka mengatasinya tepat waktu”.
Dia menambahkan: “Sebagian besar organisasi di masa depan akan dipaksa untuk memiliki mandat AI untuk memastikan bahwa organisasi mereka mampu melindungi diri dari kecepatan dan kecepatan terjadinya serangan siber.”
Fahey menekankan bahwa langkah paling penting bagi organisasi-organisasi Irlandia adalah “melakukan dasar-dasarnya dengan benar”.
“Pilah kebersihan siber dasar Anda sebelum mulai menangani semua serangan yang sangat canggih ini,” sarannya.
Fiona Griffin, seorang insinyur solusi di TrendAI, setuju dan juga menambahkan bahwa organisasi-organisasi Irlandia perlu mengawasi AI.
“Melakukan dasar-dasarnya dengan benar – kebersihan, patching – tetapi juga benar-benar menyadari AI di luar sana,” kata Griffin. “Menanggapinya dengan serius, memastikan Anda mematuhinya, memastikan bahwa Anda mengetahui ancaman terbaru yang ada, dan apa yang dilakukan Irlandia dalam hal kepatuhan.”