

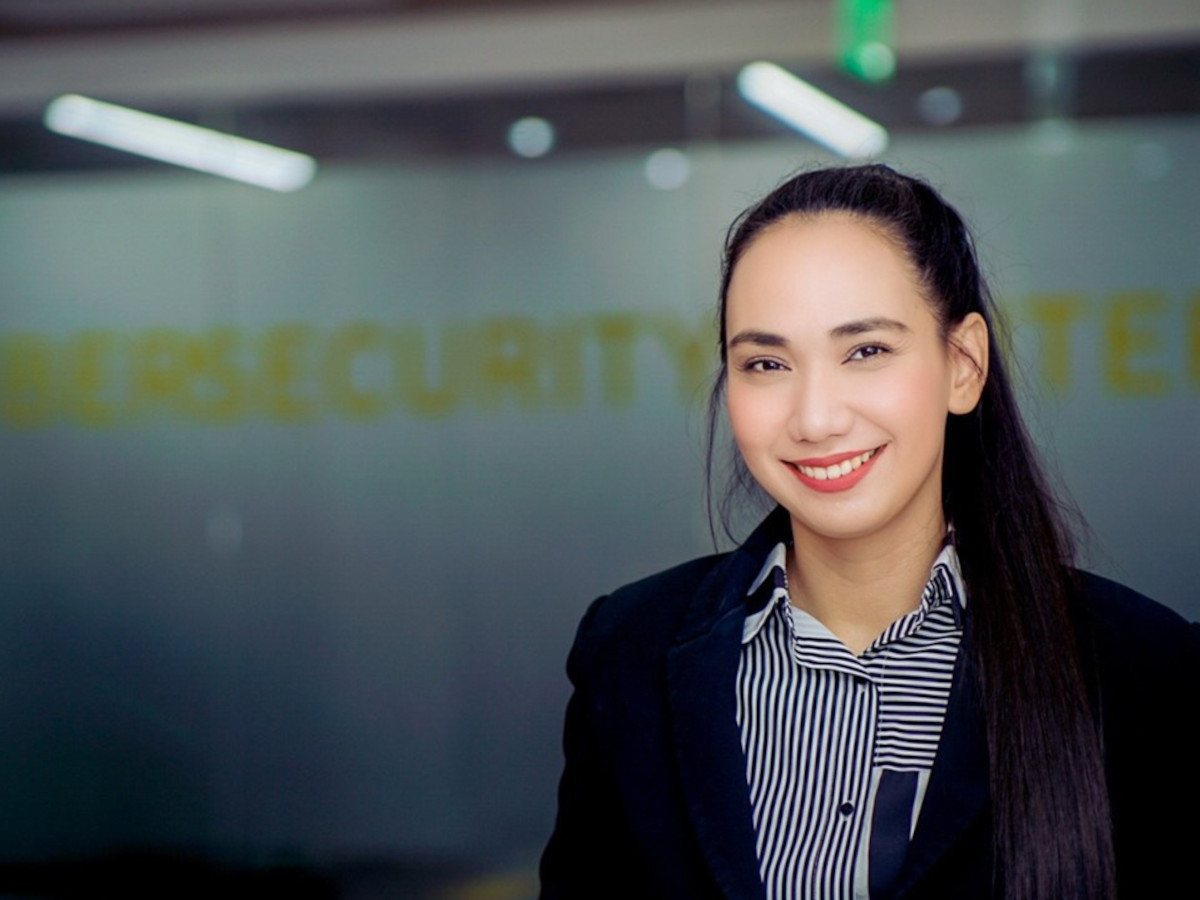
Maez de Guzman dari EY mengeksplorasi karirnya dalam memodernisasi ruang keamanan siber global.
Maez de Guzman, seorang teknolog terkemuka dan pemimpin pasar negara berkembang layanan terkelola keamanan siber global di EY, selalu memiliki rasa ingin tahu yang mendalam tentang cara kerja, cara meningkatkannya, dan cara membuatnya lebih aman.
Dengan latar belakang hukum bisnis dan apresiasi terhadap tata kelola, risiko, dan akuntabilitas, de Guzman menemukan bahwa karier di bidang keamanan siber memadukan semua kepentingan tersebut dalam apa yang ia sebut sebagai “cara yang bermakna”.
Dia menjelaskan kepada SiliconRepublic.com, “Hal pertama yang membuat saya tertarik pada keamanan siber adalah teknologi, namun yang membuat saya bertahan di sini adalah tujuan.”
Ia berkata, “Saat saya memulai, hanya ada sedikit jalur pembelajaran formal dalam keamanan siber perjalananku didorong oleh diriku sendiri. Saya bangun jam 3 pagi untuk belajar sebelum bekerja dan menghabiskan akhir pekan untuk mempelajari sendiri teknologi dan konsep keamanan baru.
“Perjalanan tersebut mengajarkan saya bahwa keamanan siber pada dasarnya adalah sebuah profesi yang dibangun atas dasar kepercayaan. Peluang untuk melindungi organisasi, masyarakat, dan sistem penting terus menginspirasi saya setiap hari.”
Janji yang tak terucapkan
Dikenal sebagai CISO wanita pertama yang bersertifikat di Filipina, promotor pendidikan STEM melalui kemitraan universitas, dan penulis literatur anak-anak tentang keamanan siber dan phishing, de Guzman sangat termotivasi oleh kemampuan teknologi untuk “melipatgandakan potensi manusia”.
Dia menjelaskan, “Sepanjang karier saya, saya tertarik pada teknologi yang menghilangkan kompleksitas, mempercepat pengambilan keputusan, dan memungkinkan orang-orang berbakat untuk fokus pada pekerjaan yang bernilai lebih tinggi.
“Sebagai salah satu arsitek awal otomasi keamanan di APAC, saya melihat secara langsung bagaimana otomasi dapat mengubah operasi keamanan – bukan dengan menggantikan manusia, namun dengan memberdayakan mereka menjadi lebih cepat, lebih efektif, dan lebih berdampak.”
Ia menemukan bahwa AI mewakili tahap evolusi berikutnya dalam teknologi, yang membawa banyak kegembiraan. Dia menjelaskan bahwa masyarakat sedang memasuki era di mana mesin memiliki kekuatan untuk memproses informasi dalam jumlah besar, mengungkap pola yang biasanya terlewatkan, dan merespons ancaman dengan kecepatan yang belum pernah terjadi sebelumnya.
“Dalam keamanan siber, hal ini bukan sekadar sebuah keuntungan. Ini adalah suatu keharusan. Apa yang membuat bidang ini sangat menarik adalah bahwa hal ini tidak pernah berhenti. Keamanan siber adalah perlombaan tanpa akhir antara inovasi dan kesulitan,” jelas De Guzman.
“Seiring dengan semakin canggihnya penyerang, kita ditantang untuk berpikir secara berbeda, belajar terus menerus dan mendorong batasan dari apa yang mungkin. Kombinasi dari tujuan, pembelajaran terus-menerus, dan peluang untuk memberikan dampak nyata adalah hal yang terus memotivasi saya setiap hari.”
Transformasi
Saat ini, de Guzman memimpin modernisasi platform layanan terkelola keamanan siber global EY, yang sebagian besar pekerjaannya melibatkan penciptaan kembali pengambilan keputusan operasional siber.
Tujuan keseluruhannya adalah untuk menciptakan ‘jaringan’ operasi siber terpadu yang menggabungkan telemetri, identitas, paparan, intelijen ancaman, analisis jalur serangan, manajemen kasus, dan orkestrasi respons ke dalam “lapisan pengambilan keputusan bersama”, semuanya sebagai sarana untuk menjadikan operasi keamanan “semakin prediktif, adaptif, dan otonom”.
Dia mengatakan, “Kami telah menghabiskan waktu bertahun-tahun untuk mengoptimalkan arsitektur untuk mengumpulkan, menormalkan, dan menghubungkan volume telemetri keamanan yang terus meningkat. Namun hubungan penting antara identitas, aset, kerentanan, kelemahan kontrol, ancaman aktif, dan konsekuensi bisnisnya sering kali masih terfragmentasi di berbagai sistem.
“Itulah sebabnya para analis sering kali memecahkan masalah perakitan konteks sebelum mereka dapat memecahkan masalah keamanan.”
AI, menurutnya, dapat mengubah hal ini, tetapi hanya jika para profesional belajar memikirkan kembali arsitektur yang mendasarinya.
“Menambahkan AI di atas data dan alur kerja yang terfragmentasi akan membuat model yang ada menjadi lebih cepat. Peluang yang lebih besar adalah merancang lapisan kecerdasan kontekstual yang dapat mempertimbangkan hubungan-hubungan tersebut, terus menilai kembali risiko ketika kondisi berubah dan menentukan tindakan terbaik berikutnya, dengan tata kelola manusia yang tepat.”
De Guzman berpendapat bahwa tantangan utama dalam 10 tahun ke depan tidak hanya berfokus pada pendeteksian ancaman secara cepat – melainkan komitmen untuk mengambil keputusan keamanan dengan kecepatan yang sama dengan kecepatan ketika ancaman muncul. sedang berkembang.
“Hal ini membutuhkan perubahan mendasar dari keamanan yang berpusat pada deteksi menjadi keamanan yang berpusat pada keputusan, dimana ukuran sebuah platform siber bukan lagi seberapa banyak telemetri yang dapat diterimanya atau berapa banyak peringatan yang dapat dihasilkannya, namun seberapa efektif platform tersebut dapat mengubah konteks menjadi sebuah keputusan, dan keputusan menjadi pengurangan risiko yang terukur.”
Pencocokan keterampilan
Ia menemukan bahwa lanskap keamanan siber global berada pada titik perubahan – terutama ketika AI mempercepat inovasi dan kemampuan bermusuhan, di mana ekosistem teknologi yang saling terhubung, pihak ketiga, dan serangan yang berubah dengan cepat menciptakan kerentanan non-tradisional.
Akibatnya, para profesional harus mengubah cara mereka pikirkan tentang ketahananyang bukan lagi sekedar perlindungan atau seberapa cepat Anda dapat pulih setelah pelanggaran atau insiden.
“Kita perlu terus memahami di mana risiko terakumulasi di seluruh identitas, aset, dan ketergantungan, memvalidasi apakah pengendalian tetap efektif, dan merespons dengan kecepatan yang mendekati ancaman,” katanya.
“Hal ini menjadi semakin penting seiring dengan eksperimen AI, ekosistem pihak ketiga, dan musuh yang mendukung AI memperluas dan mempercepat serangan.
“Yang membedakannya adalah kemampuan organisasi untuk menghubungkan sinyal keamanan yang terfragmentasi, memahami risiko dalam konteksnya, dan menerjemahkan pemahaman tersebut ke dalam keputusan dan tindakan yang tepercaya dengan kecepatan mesin, sekaligus menjaga akuntabilitas manusia.”
Pada akhirnya, de Guzman menjelaskan, keamanan siber secara tradisional dibangun untuk melindungi batas-batas organisasi, namun batas-batas tersebut tidak lagi mencerminkan bagaimana teknologi, data, dan bahkan risiko berkembang di era modern.
“Oleh karena itu, tantangan berikutnya bukan hanya keamanan perusahaan yang lebih baik, namun ketahanan rekayasa di seluruh ekosistem itu sendiri. Sebagai pemimpin, kita mempunyai tanggung jawab bersama untuk meningkatkan keamanan siber melampaui batas-batas organisasi kita. Ketahanan siber semakin menjadi tantangan ekosistem,” katanya.
“Untuk mengatasi hal ini memerlukan kolaborasi yang lebih besar antar perusahaan, penyedia teknologi, pemerintah, akademisi, dan komunitas keamanan yang lebih luas.
“Kita perlu berbagi pengetahuan secara lebih efektif, membangun keamanan pada teknologi-teknologi baru, memperkuat visibilitas di seluruh ketergantungan ekosistem, dan mengembangkan talenta yang mampu mengamankan teknologi yang berkembang lebih cepat dibandingkan model operasi tradisional.”